Kurz gesagtDoD 5220.22-M hat keine gültige Grundlage mehr: Das US-Verteidigungsministerium hat die Überschreibvorgaben 2006 gestrichen, und NIST SP 800-88 Rev. 2 hält mehrfaches Überschreiben für unnötig. Verlangen Sie stattdessen die NIST-Stufe Purge mit einem zum Datenträger passenden Verfahren und ein Protokoll je Datenträger.
Steht in einem Angebot oder Löschbericht „gelöscht nach DoD 5220.22-M“, beruft sich der Anbieter auf ein Überschreibmuster, das sein Urheber 2006 aufgegeben hat. Welche Löschstufe erreicht und wie das geprüft wurde, verrät die Angabe nicht.
Was hinter der Bezeichnung steckt
DoD 5220.22-M ist das Handbuch des US-Verteidigungsministeriums für Firmen, die mit Verschlusssachen arbeiten, kurz NISPOM. Löschprogramme leiteten daraus feste Rezepte ab: die Festplatte mehrmals mit bestimmten Bitmustern überschreiben. Laut NIST reichte die Zahl der Durchgänge in der Praxis von einem bis 39. Mehr zur Herkunft: DoD 5220.22-M.
Warum der Standard ausgedient hat
Die Grundlage fehlt. 2006 hat das Verteidigungsministerium die Vorgaben zum Überschreiben aus dem Handbuch entfernt. So steht es in NIST SP 800-88 Rev. 2 vom September 2025, Fußnote 5.
Mehr Durchgänge bringen nichts. Die Änderungsliste der Revision 2 stellt klar, dass die Stufe Clear kein mehrfaches Überschreiben braucht, und nennt die DoD-Vorgaben überholt. Laut NIST-FAQ genügt in der Regel ein Durchgang über den ansprechbaren Speicher.
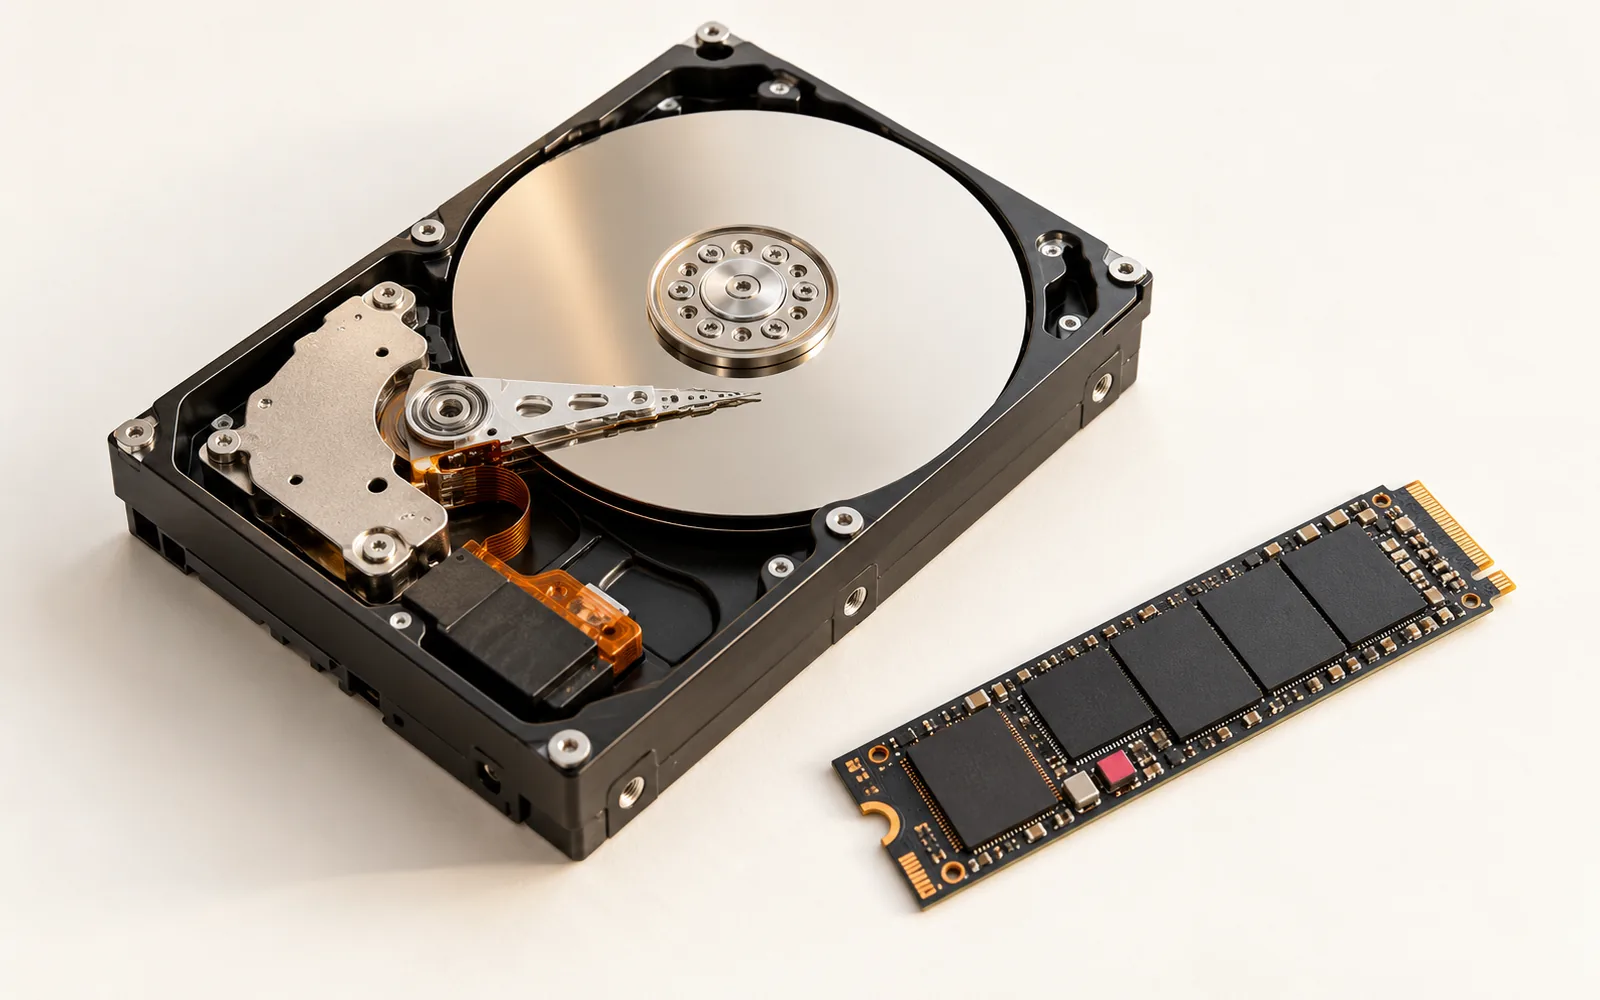
Bei Flash-Speicher schadet es. Altverfahren bieten bei moderner Speichertechnik laut NIST kaum Schutz und können die Lebensdauer von Flash-Speicher deutlich verkürzen. Eine SSD hält Reservezellen vor und verteilt Schreibvorgänge intern. Über die normale Schnittstelle erreicht ein Überschreibprogramm diese Bereiche nicht.
NIST schreibt keine Muster mehr vor. Für die Technik je Datenträger verweist Rev. 2 auf die Norm IEEE 2883. Im Protokoll sollte deshalb stehen, welche Stufe erreicht und wie das geprüft wurde.
Was das BSI verlangt
Wer nach IT-Grundschutz arbeitet, misst die Löschung am Baustein CON.6 des BSI. Auch dessen Mindestanforderung CON.6.A12 (Edition 2023) nennt keine Zahl von Durchgängen. Unverschlüsselte Datenträger müssen vollständig mit Zufallswerten überschrieben werden, verschlüsselte durch sicheres Löschen des Schlüssels. Bei SSDs erreicht Überschreiben laut NIST aber nicht alle Bereiche, dort helfen eigene Löschbefehle des Laufwerks oder kryptografisches Löschen.
Den Nachfolger Grundschutz++ will das BSI am 27. Oktober 2026 veröffentlichen. Nach dem bisherigen IT-Grundschutz können Sie sich bis zum 30. November 2031 zertifizieren lassen.
Defekte Datenträger, die sich nicht löschen lassen, sollen nach CON.6.A13 mindestens nach Sicherheitsstufe 3 der Norm ISO/IEC 21964-2 vernichtet werden. Nach CON.6.A11 muss das Verfahren eines Dienstleisters mindestens Ihre eigenen Anforderungen erfüllen.
Was Sie statt „nach DoD“ verlangen sollten
| Steht im Angebot oder Protokoll | Fragen Sie nach |
|---|---|
| „DoD 5220.22-M, 3 Durchgänge“ | Welche NIST-Stufe: Clear, Purge oder Destroy? |
| „Mehrfach überschrieben“ bei SSDs | Wurde ein Firmware-Befehl wie Secure Erase oder Sanitize genutzt oder kryptografisch gelöscht? |
| „Entmagnetisiert“ bei SSDs | Wie wurde gelöscht? Entmagnetisieren kann bei Flash laut NIST erfolgreich durchlaufen, ohne etwas zu löschen. |
| „Festplatte angebohrt“ | Nach welcher Sicherheitsstufe wurde vernichtet? Bohren beschädigt laut NIST unter Umständen nur Teile des Datenträgers. |
| „Löschung bestätigt“ ohne Details | Gibt es ein Protokoll je Datenträger mit Seriennummer, Werkzeug und Version? |
Was Sie jetzt tun sollten
- Suchen Sie in Ausschreibungen und Verträgen nach „DoD“ und ersetzen Sie die Angabe durch „NIST SP 800-88 Rev. 2, Stufe Purge, Protokoll je Datenträger“ für Geräte, die Ihr Haus verlassen.
- Wenn Sie nach IT-Grundschutz arbeiten: Notieren Sie in Ihren Auditunterlagen, welches Verfahren des Dienstleisters die Anforderung CON.6.A12 abdeckt.
- Legen Sie Ihr letztes Löschprotokoll neben unsere Liste unter Löschprotokoll prüfen.
- Lassen Sie sich bei SSDs im Protokoll ausweisen, welcher Löschbefehl lief oder ob kryptografisch gelöscht wurde.
- Halten Sie im Auftrag fest, dass nicht löschbare Datenträger vernichtet und gesondert belegt werden.
Bei uns wird in Deutschland mit Securaze nach NIST SP 800-88 Purge gelöscht. Jedes Gerät erhält ein Löschprotokoll mit Seriennummer. Nicht löschbare Datenträger werden bei zertifizierten deutschen Recycling-Partnern physisch vernichtet, mit Zertifikat. Den Ablauf finden Sie unter sichere Datenlöschung.
Quellen
- NIST SP 800-88 Rev. 2: Guidelines for Media Sanitization (September 2025)
- NIST SP 800-88r2 (PDF): Abschnitt 3.1, 3.1.1 mit Fußnote 5, 3.1.3, 4.4, 4.5.2 und Anhang D
- NIST: Frequently Asked Questions for SP 800-88r2 (16.07.2026), Fragen 2 und 6
- NIST News, 26.09.2025: Guidelines for Media Sanitization, NIST Publishes SP 800-88r2
- BSI IT-Grundschutz-Kompendium, Baustein CON.6 Löschen und Vernichten (Edition 2023), Anforderungen A11, A12 und A13
- BSI: IT-Grundschutz-Kompendium, aktuelle Edition 2023 (abgerufen 10.10.2026)
- BSI: Grundschutz++, Zeitplan mit Veröffentlichung am 27.10.2026 und Ende der Zertifizierbarkeit des IT-Grundschutz am 30.11.2031 (abgerufen 10.10.2026)
Begriffe aus diesem Beitrag
Keine Rechtsberatung. Stand der Angaben: 11. Oktober 2026.