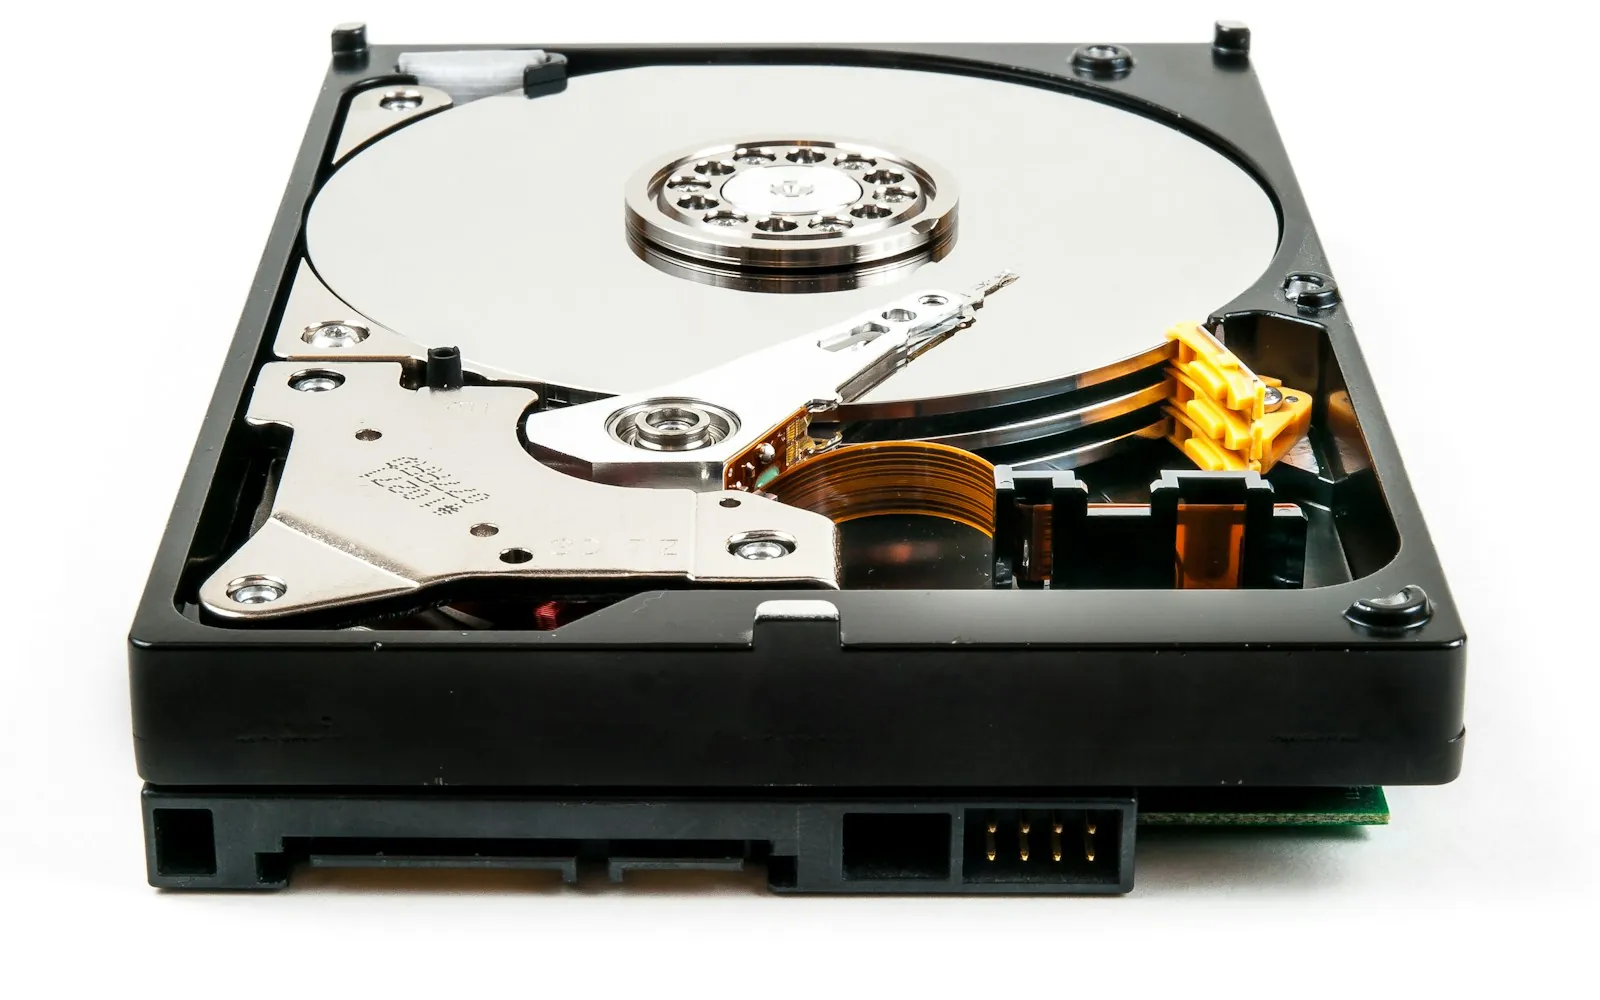
Kurz gesagtNach einer Schnellformatierung liegen die Dateien weiter auf dem Datenträger, nur das Verzeichnis ist neu. Sicher weg sind sie erst nach einem Verfahren, das zum Datenträger passt (bei SSDs Purge), dessen Ergebnis geprüft und je Gerät mit Seriennummer protokolliert ist.
Ein Notebook wird ausgemustert, die IT setzt es auf Werkseinstellungen zurück, und es geht in den Verkauf oder an einen Mitarbeiter. Ob die Daten danach wirklich weg sind, hängt davon ab, was beim Zurücksetzen technisch passiert ist. Belegen lässt sich das nur mit einer geprüften Löschung und einem Protokoll für genau dieses Gerät.
Was macht Formatieren mit den Daten?
Ein Datenträger hat ein Dateisystem. Man kann es sich wie das Inhaltsverzeichnis eines Buches vorstellen. Eine Schnellformatierung schreibt ein neues, leeres Inhaltsverzeichnis. Die Seiten des Buches bleiben, wo sie waren.
Das Betriebssystem zeigt danach einen leeren Datenträger. Die alten Dateien sind physisch aber noch vorhanden, und Werkzeuge zur Datenrettung lesen genau diese Bereiche aus. Formatieren bereitet einen Datenträger für neue Daten vor. Zum Vernichten alter Daten ist es nicht gedacht.
Ähnlich ist es mit dem Papierkorb. Eine gelöschte Datei wird nur als frei markiert. Ihr Platz kann später überschrieben werden, muss aber nicht.
Reicht das Zurücksetzen auf Werkseinstellungen?
Das hängt vom Betriebssystem, von der gewählten Option und vom Gerät ab.
Windows. Beim Zurücksetzen des PCs gibt es „Eigene Dateien beibehalten“ und „Alles entfernen“. „Alles entfernen“ installiert Windows neu und entfernt persönliche Dateien, Apps und Einstellungen. Das Laufwerk bereinigt Windows dabei nur, wenn zusätzlich „Daten bereinigen“ aktiviert ist. Microsoft empfiehlt diese Zusatzoption, wenn Sie den PC weitergeben, recyceln oder verkaufen wollen. Laut Microsoft dauert das länger und erschwert es anderen Personen, entfernte Dateien wiederherzustellen. Dass danach keine Datei mehr wiederherstellbar ist, sagt Microsoft nicht. Im Gegenteil: Laut Microsoft richtet sich diese Datenlöschfunktion an Verbraucher und erfüllt nicht die Standards von Behörden und Branchen zur Datenlöschung.
Mac. Auf Macs mit Apple silicon oder mit T2-Chip und macOS 12.0.1 oder neuer vernichtet „Alle Inhalte und Einstellungen löschen“ laut Apple alle Schlüssel im löschbaren Speicher. Die Nutzerdaten sind danach kryptografisch nicht mehr zugänglich. Die Geräteverwaltung kann diese Löschung per Befehl aus der Ferne auslösen. Bei Macs mit T2-Chip darf dafür kein Firmware-Passwort gesetzt sein. Erfüllt ein Mac die Voraussetzungen nicht, greift beim Löschen über die Geräteverwaltung in der Standardeinstellung ein älteres Verfahren aus macOS 11. Danach muss macOS neu installiert werden, bevor jemand den Mac wieder nutzen kann. Diesen Rückfall kann die Geräteverwaltung laut Apple auch abschalten. Prüfen Sie deshalb, ob die Löschung auf jedem Mac tatsächlich ausgeführt wurde. Was Sie bei Firmen-Macs sonst noch lösen müssen, etwa die Aktivierungssperre, steht im Beitrag MacBooks im Unternehmen ausmustern.
Die Richtlinie NIST SP 800-88 nennt das Zurücksetzen über ein Menü als Weg zur untersten Stufe Clear, und zwar für Geräte, die kein Überschreiben unterstützen. Für Firmengeräte bleiben zwei Lücken, egal welches System. Im Nachhinein lässt sich kaum feststellen, welche Option jemand gewählt hat. Und es entsteht kein Nachweis, der zum Gerät gehört. Fragt später jemand, ob das Notebook mit dieser Seriennummer sicher gelöscht wurde, gibt es keine belastbare Antwort.
Warum reicht Überschreiben bei SSDs nicht?
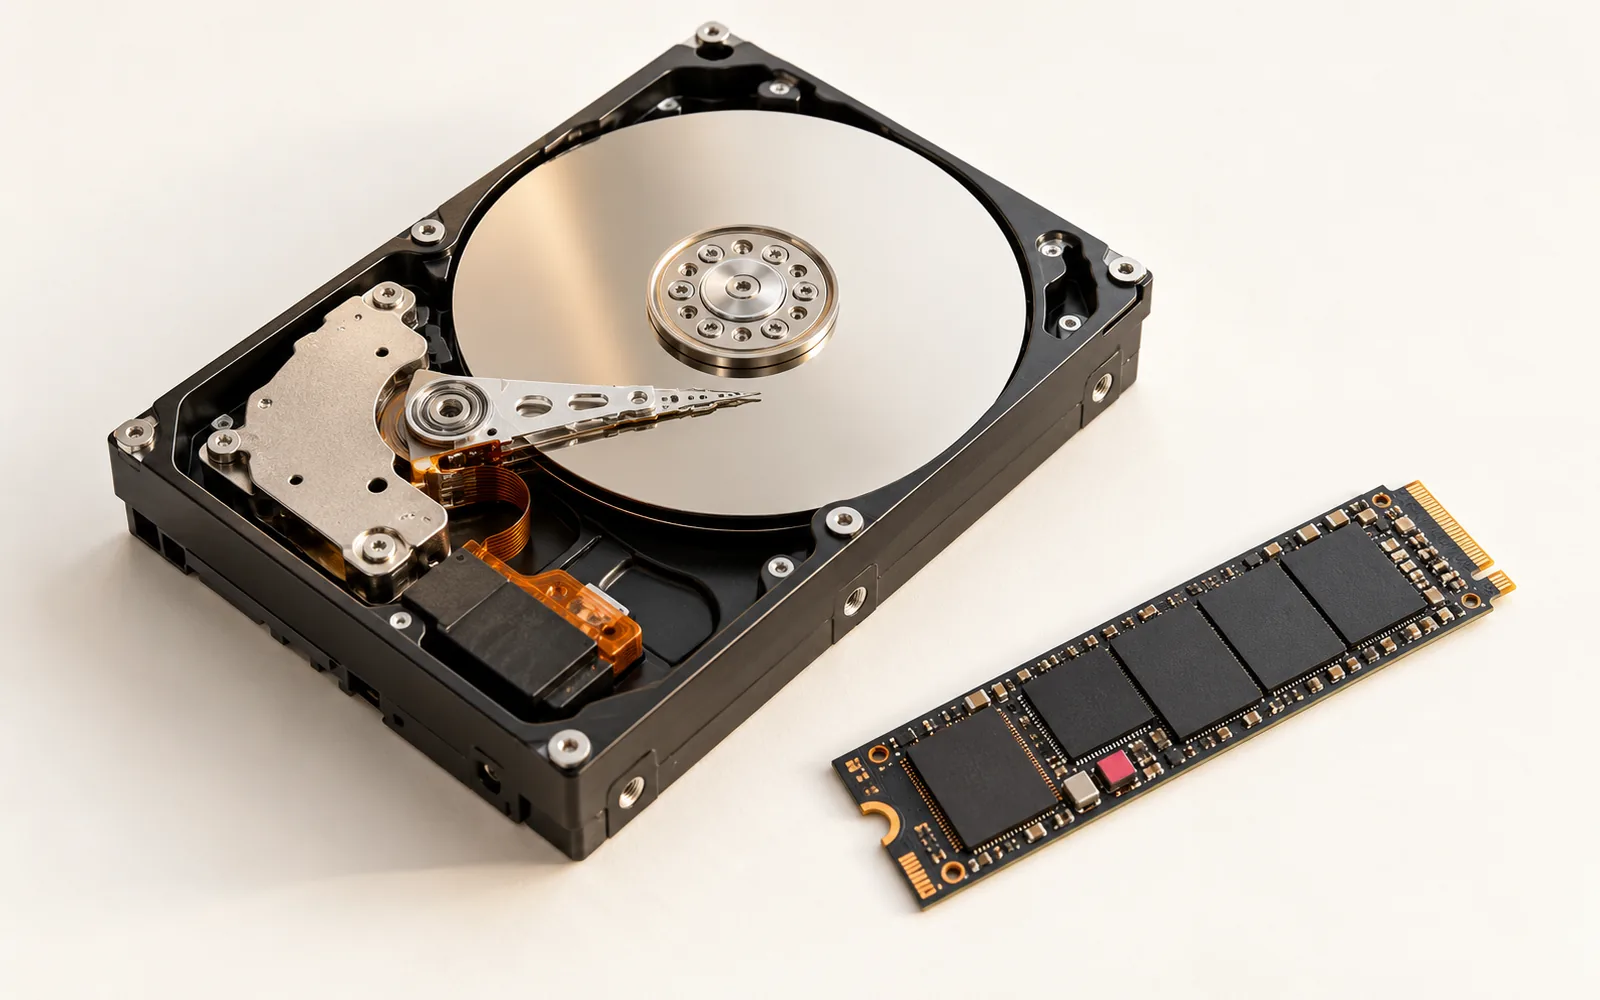
Beim Überschreiben schreibt eine Software jeden adressierbaren Bereich des Datenträgers mit neuen Werten voll. Bei klassischen Festplatten mit Magnetscheiben funktioniert das gut, weil jeder Sektor eine feste Adresse hat und die Software ihn direkt erreicht.
Bei SSDs ist das anders. Dort entscheidet ein Controller, in welche Speicherzellen geschrieben wird. Er verteilt die Schreibvorgänge gleichmäßig, damit die Zellen gleich schnell altern. Das nennt man Wear Leveling. Außerdem hält die SSD Reserveblöcke vor, die das Betriebssystem nicht sieht. NIST nennt als Beispiel einen Datenträger mit 1.024 GB physischem Speicher, von dem nur 900 GB für den Nutzer sichtbar sind. Nutzerdaten können trotzdem auf allen 1.024 GB liegen. Eine Software, die über den normalen Schreibweg überschreibt, landet deshalb nicht zwingend dort, wo die alten Daten liegen.
Die Folge: Ein Überschreibprogramm kann melden, dass es fertig ist, und trotzdem bleiben alte Daten in Zellen zurück, die es nie erreicht hat. NIST führt genau diesen Fall als Beispiel an: Eine SSD mit Reserveblöcken, die nur per Überschreiben bereinigt wurde, kann einen erheblichen Teil der Nutzerdaten unverändert behalten. Die alten Verfahren mit mehreren Durchgängen, etwa nach DoD 5220.22-M, ändern daran nichts, weil mehr Durchgänge nicht mehr Zellen erreichen. NIST rät in der Revision 2 ausdrücklich davon ab, sie bei solchen SSDs einzusetzen. Warum der Standard insgesamt ausgedient hat, erklärt der Beitrag DoD 5220.22-M hat ausgedient.
Clear, Purge, Destroy: Welche Stufe brauchen Sie?
NIST SP 800-88 ist die Richtlinie des US-Normeninstituts NIST für die Bereinigung von Datenträgern. Im September 2025 ist die Revision 2 erschienen, sie ersetzt die Fassung vom Dezember 2014. Die Richtlinie ordnet Verfahren nach dem Aufwand, den ein Angreifer treiben müsste, um noch etwas zu lesen.
- Clear schützt gegen einfache Wiederherstellung über dieselbe Schnittstelle, die auch der Nutzer hat, zum Beispiel durch Überschreiben aller adressierbaren Bereiche.
- Purge macht die Wiederherstellung auch mit aktueller Laborausstattung praktisch unmöglich und lässt den Datenträger wiederverwendbar. Dazu gehören standardisierte Löschbefehle der Datenträger und das kryptografische Löschen.
- Destroy erreicht dasselbe Ziel wie Purge, macht den Datenträger aber dauerhaft unbrauchbar, etwa durch Schreddern.
NIST empfiehlt, wo immer möglich Purge statt Clear zu verwenden. Für Geräte, die das Haus verlassen und weiterverkauft werden, ist Purge die passende Stufe: Die Daten sind nicht mehr lesbar, das Gerät bleibt nutzbar und behält seinen Wert. Bei SSDs heißt das in der Praxis: Löschbefehle wie Secure Erase oder Sanitize, die der Controller selbst ausführt und die auch die Reserveblöcke erfassen.
Ist ein verschlüsseltes Notebook schon gelöscht?
Nein. Ist ein Notebook mit BitLocker oder FileVault verschlüsselt, schützt das die Daten, solange niemand den Schlüssel hat. Die Daten liegen aber weiter auf dem Datenträger. Lesbar werden sie mit dem passenden Schlüssel, und davon kann es Kopien geben, etwa als Wiederherstellungsschlüssel in der Geräteverwaltung oder auf Papier.
Das kryptografische Löschen setzt genau hier an: Der Schlüssel wird vernichtet, die verschlüsselten Daten werden damit unlesbar. NIST erkennt das als Purge an, knüpft es aber an Bedingungen. Seit der letzten Bereinigung dürfen auf dem Datenträger keine Daten unverschlüsselt gespeichert worden sein. Alle Kopien des Schlüssels müssen sich vernichten lassen. Und wurden Schlüssel gesichert oder bei einer Stelle hinterlegt, soll man sich auf das kryptografische Löschen nur verlassen, wenn sicher bekannt ist, wo diese Kopien liegen und wie sie verwaltet werden.
Prüfen Sie bei Firmengeräten deshalb vor allem die letzte Bedingung: Sind Wiederherstellungsschlüssel in der Geräteverwaltung hinterlegt, müssen auch diese Kopien bekannt sein und vernichtet werden.
Die Methoden im Vergleich
| Methode | Was passiert | Reicht das für die Abgabe? |
|---|---|---|
| Datei löschen, Papierkorb leeren | Platz wird als frei markiert, Inhalt bleibt | Nein |
| Schnellformatierung | Neues, leeres Dateisystem, alte Daten bleiben physisch liegen | Nein |
| Windows „Alles entfernen“ ohne „Daten bereinigen“ | Neuinstallation, Dateien entfernt, Laufwerk nicht bereinigt | Nein |
| Windows „Alles entfernen“ mit „Daten bereinigen“ | Laut Microsoft schwerer wiederherstellbar, aber für Verbraucher gedacht, kein Protokoll je Gerät | Für Firmengeräte nein |
| Mac „Alle Inhalte und Einstellungen löschen“ (Apple silicon oder T2) | Schlüssel vernichtet, Daten kryptografisch unzugänglich | Technisch stark, aber ohne Protokoll mit Seriennummer |
| Nur verschlüsselt lassen | Daten liegen verschlüsselt vor, Schlüssel existieren weiter | Nein |
| Überschreiben per Software | Alle adressierbaren Bereiche neu beschrieben | Bei Festplatten Clear, bei SSDs lückenhaft |
| Firmware-Löschbefehl (Secure Erase, Sanitize) | Controller löscht alle Zellen einschließlich Reserve | Ja, Purge, wenn geprüft und protokolliert |
| Kryptografisches Löschen | Schlüssel vernichtet, Daten unlesbar | Ja, Purge, wenn die Bedingungen oben erfüllt und belegt sind |
| Physische Vernichtung | Datenträger zerstört | Ja, aber das Gerät verliert Datenträger und Wert |
Warum zählt ein Protokoll je Gerät?
Sobald ein Gerät das Haus verlässt, können Sie die Löschung nicht mehr selbst nachprüfen. Fragt später jemand nach, etwa bei einer Prüfung, haben Sie nur das Protokoll. Das betrifft besonders Branchen mit Berufsgeheimnis, etwa Kanzleien und Steuerberater oder Arztpraxen und Kliniken.
Die Revision 2 von NIST SP 800-88 sieht für jeden bereinigten Datenträger ein eigenes Zertifikat vor. Darin stehen unter anderem Hersteller, Modell und Seriennummer, die Stufe (Clear, Purge oder Destroy), das konkrete Verfahren, das Werkzeug samt Version, die Art der Prüfung sowie Name, Funktion und Datum der prüfenden Person. NIST unterscheidet dabei zwischen Prüfen (hat das Verfahren fehlerfrei durchlaufen?) und Freigeben (reicht das Ergebnis für diese Daten?). Ein Löschprotokoll je Gerät setzt das um. Eine Sammelbestätigung über „50 Geräte gelöscht“ leistet das nicht, weil sie keinem Gerät ein Ergebnis zuweist. Welche Felder ein gutes Protokoll im Einzelnen braucht, zeigt der Beitrag Löschprotokoll: Was drinstehen muss.
Ebenso wichtig ist der Fall, dass eine Löschung scheitert. Eine defekte SSD, die sich nicht mehr ansprechen lässt, kann auch nicht gelöscht werden. Sie gehört in die physische Vernichtung, und auch das braucht einen Beleg.
Was Sie jetzt tun sollten
- Geräte erfassen, bevor sie in den Schrank wandern. Modell, Seriennummer, Datenträgertyp (Festplatte oder SSD). Ohne diese Liste lässt sich später kein Protokoll zuordnen.
- Zurückgesetzte Geräte wie Geräte mit Daten behandeln. Das gilt, bis eine geprüfte Löschung mit Protokoll vorliegt, auch wenn jemand „Daten bereinigen“ gewählt hat.
- Wiederherstellungsschlüssel erst zuletzt entfernen. BitLocker- und FileVault-Schlüssel in der Geräteverwaltung bleiben, bis die Löschung je Gerät bestätigt ist. Danach alle Kopien löschen, auch ausgedruckte.
- Verfahren nach Datenträger wählen. Für SSDs Firmware-Löschbefehle oder kryptografisches Löschen nach Purge, nicht bloß Überschreiben.
- Ein Protokoll je Gerät verlangen. Mit Seriennummer, Verfahren, Werkzeug und Ergebnis. Die Checkliste zur IT-Ausmusterung hilft bei der Vorbereitung.
- Nicht löschbare Datenträger getrennt behandeln. Defekte Datenträger vernichten lassen, mit Zertifikat, und in derselben Liste vermerken.
So gehen wir vor
Bei ITADliebe löschen wir in Deutschland mit Securaze nach NIST SP 800-88 Purge, auf Wunsch auch vor Ort bei Ihnen. Jedes Gerät bekommt ein Löschprotokoll mit Seriennummer. Datenträger, die sich nicht löschen lassen, werden bei zertifizierten deutschen Recycling-Partnern physisch vernichtet, mit Zertifikat. Wie der Ablauf im Einzelnen aussieht, steht auf unserer Seite zur sicheren Datenlöschung. Wenn Sie die gelöschten Geräte anschließend verkaufen wollen, finden Sie alles Weitere unter IT ausmustern.
Quellen
- NIST SP 800-88 Rev. 2: Guidelines for Media Sanitization (September 2025)
- NIST SP 800-88r2 (PDF): Abschnitte 2.3, 3.1.1, 3.1.2, 3.2.2, 3.2.3, 4.5.2, 4.6 und Anhang D
- Microsoft Support: Zurücksetzen des PCs, Beschreibungen der Zurücksetzungsoptionen („Alles entfernen“, „Daten bereinigen“, Hinweis zu Behörden- und Branchenstandards)
- Apple Platform Deployment: Erase Apple devices (Erase All Content and Settings, EraseDevice, Rückfall auf Obliteration, ObliterationBehavior, Firmware-Passwort bei T2)
Begriffe aus diesem Beitrag
Keine Rechtsberatung. Stand der Angaben: 7. Oktober 2026.